Ein kompromittiertes Benutzerkonto, ein ungeschütztes Notebook oder eine falsch konfigurierte Firewall reichen aus, um den Geschäftsbetrieb spürbar zu beeinträchtigen. Managed Security bedeutet deshalb nicht einfach, weitere Sicherheitssoftware einzukaufen. Es geht darum, Schutzmaßnahmen dauerhaft zu betreiben, Warnungen richtig einzuordnen und bei einem Vorfall ohne Zeitverlust zu handeln.
Für viele Unternehmen liegt die Herausforderung weniger in der Auswahl einzelner Produkte als in der Betriebsverantwortung. Firewall, WLAN, Standortvernetzung, Microsoft-365-Zugänge, Mobilgeräte und Cloud-Anwendungen erzeugen laufend Ereignisse. Wer diese Systeme nur bei Bedarf prüft, erkennt Auffälligkeiten oft zu spät. Ein Managed-Service-Modell schafft klare Zuständigkeiten und entlastet interne IT-Teams, ohne dass die Kontrolle über die eigene IT verloren geht.
Was Managed Security im Betrieb leistet
Managed Security verbindet technische Schutzmaßnahmen mit einem geregelten Service. Dazu gehören je nach Anforderung die Überwachung von Sicherheitskomponenten, Patch- und Update-Prozesse, die Verwaltung von Zugriffsrechten, das Absichern mobiler Endgeräte sowie die Analyse sicherheitsrelevanter Meldungen. Entscheidend ist nicht, möglichst viele Funktionen zu aktivieren. Entscheidend ist, welche Risiken im jeweiligen Unternehmen tatsächlich bestehen und welche Reaktion vereinbart ist.
Ein Produktionsbetrieb mit vernetzten Standorten hat andere Prioritäten als eine Agentur mit überwiegend mobilen Teams. Im Handel können Kassenanbindungen und Gäste-WLAN besonders kritisch sein. In der Hotellerie stehen Verfügbarkeit, Datenschutz und die Trennung von Gast- und Unternehmensnetzen im Vordergrund. Ein passendes Sicherheitskonzept berücksichtigt deshalb Arbeitsweisen, Standorte, eingesetzte Anwendungen und die Folgen eines Ausfalls.
Der operative Nutzen zeigt sich vor allem im Alltag: Sicherheitsrichtlinien werden einheitlich umgesetzt, Änderungen nachvollziehbar dokumentiert und Auffälligkeiten nicht erst beim nächsten Wartungstermin betrachtet. Statt zwischen Hardware-Hersteller, Internetprovider, Cloud-Anbieter und internem IT-Team vermitteln zu müssen, erhalten Unternehmen eine koordinierte Betreuung mit klaren Eskalationswegen.
Managed Security beginnt mit Transparenz
Viele Sicherheitslücken entstehen nicht durch fehlende Produkte, sondern durch fehlenden Überblick. Welche Geräte greifen auf Unternehmensdaten zu? Welche Benutzerkonten sind noch aktiv? Wo bestehen externe Zugänge? Welche Standorte nutzen welche Internetanbindung und welche Regeln gelten zwischen den Netzen? Ohne belastbare Antworten bleibt Sicherheitsmanagement reaktiv.
Am Anfang steht daher eine Bestandsaufnahme. Sie erfasst nicht nur Firewalls und Server, sondern auch Cloud-Dienste, Homeoffice-Arbeitsplätze, Mobilgeräte, Telefonie- und Netzwerkkomponenten. Daraus lässt sich ableiten, welche Systeme besonders schutzbedürftig sind und wo Handlungsbedarf besteht. Häufig sind es vermeintlich kleine Punkte: ein ehemaliges Mitarbeiterkonto, ein veraltetes VPN-Profil, lokale Administratorrechte oder ein Gerät ohne aktuelle Sicherheitsupdates.
Transparenz ist auch kaufmännisch relevant. Wenn Zuständigkeiten, Servicezeiten und Leistungen eindeutig definiert sind, werden Kosten planbar. Unternehmen erkennen, welche Aufgaben intern sinnvoll bleiben und welche Tätigkeiten besser dauerhaft an einen spezialisierten Partner übergeben werden. Das verhindert sowohl teure Doppelstrukturen als auch die Annahme, ein einzelnes Tool löse alle Sicherheitsfragen.
Schutz muss zu den Geschäftsprozessen passen
Sicherheit darf Arbeitsabläufe nicht unnötig ausbremsen. Eine Mehrfaktor-Authentifizierung ist sinnvoll, muss aber für mobile Mitarbeitende, externe Dienstleister oder Schichtbetriebe praktikabel eingeführt werden. Strenge Netzwerksegmentierung reduziert Risiken, kann jedoch die Kommunikation zwischen Anwendungen stören, wenn Abhängigkeiten nicht sauber geprüft wurden.
Gutes Sicherheitsmanagement macht diese Zielkonflikte sichtbar. Es übersetzt technische Optionen in betriebliche Folgen: Welche Zugriffe sind wirklich erforderlich? Wie schnell muss ein Standort nach einem Leitungs- oder Sicherheitsvorfall wieder arbeitsfähig sein? Welche Daten dürfen auf mobilen Geräten gespeichert werden? So werden Entscheidungen nicht aus dem Bauch getroffen, sondern anhand von Risiko, Aufwand und Geschäftsauswirkung.
Die Bausteine einer wirksamen Sicherheitsbetreuung
Eine durchdachte Managed-Security-Leistung besteht aus mehreren Ebenen, die zusammenwirken. Die konkrete Ausgestaltung hängt von Unternehmensgröße, vorhandener Infrastruktur und Schutzbedarf ab. Vier Bereiche gehören in den meisten Umgebungen jedoch auf den Prüfstand:
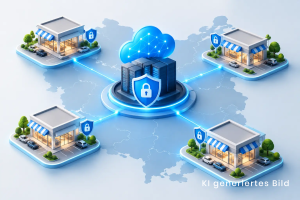
- Netzwerk und Perimeter: Firewalls, sichere Standortvernetzung, VPN-Zugänge, Segmentierung und abgesicherte WLANs begrenzen unberechtigte Zugriffe und verhindern, dass sich Angriffe unkontrolliert im Netz ausbreiten.
- Identitäten und Zugänge: Starke Passwörter, Mehrfaktor-Authentifizierung, Rollen- und Rechtekonzepte sowie geregelte Eintritts- und Austrittsprozesse schützen die häufigste Angriffsfläche: Benutzerkonten.
- Endgeräte und Mobilität: Notebooks, Smartphones und Tablets benötigen zentrale Richtlinien für Verschlüsselung, Updates, Gerätezustand und gegebenenfalls die sichere Trennung geschäftlicher und privater Daten.
- Überwachung und Reaktion: Meldungen aus Sicherheitskomponenten müssen priorisiert, bewertet und bei Bedarf eskaliert werden. Ein Alarm ohne vereinbarte Reaktion schafft noch keinen Schutz.
Hinzu kommen Backups, Notfallkonzepte und regelmäßige Sicherheitsprüfungen. Sie sind kein Ersatz für Prävention, entscheiden aber darüber, ob ein Unternehmen nach einem Ransomware-Vorfall, einem Geräteverlust oder einer Fehlkonfiguration geordnet weiterarbeiten kann. Wichtig ist dabei die Wiederherstellbarkeit: Ein Backup ist erst dann wertvoll, wenn Rücksicherung, Zuständigkeiten und Prioritäten getestet wurden.
Worauf Unternehmen bei der Auswahl achten sollten
Managed Security ist kein standardisiertes Paket, das für jedes Unternehmen gleich funktioniert. Vor der Beauftragung sollten Verantwortliche klären, welche Systeme einbezogen werden, welche Servicezeiten gelten und wie Eskalationen ablaufen. Eine 24/7-Überwachung kann für kritische Produktions- oder Kommunikationsumgebungen erforderlich sein. Für andere Organisationen ist ein abgestimmter Service zu Geschäftszeiten wirtschaftlicher und ausreichend.
Ebenso wichtig ist die Abgrenzung der Verantwortlichkeiten. Wer spielt Updates ein? Wer entscheidet bei einem auffälligen Login, ob ein Konto gesperrt wird? Wer informiert Geschäftsführung, Datenschutzbeauftragte oder betroffene Kunden, wenn sich ein Sicherheitsvorfall bestätigt? Diese Fragen gehören in den Serviceprozess, nicht erst in die Hektik eines Ernstfalls.
Achten Sie außerdem auf die Verbindung zwischen Security und Konnektivität. Eine Firewall lässt sich nicht losgelöst von Internetzugängen, SD-WAN, Standortvernetzung und Cloud-Anbindungen betreiben. Wenn bei einer Störung mehrere Dienstleister beteiligt sind, gehen wertvolle Stunden in der Abstimmung verloren. Ein Partner, der Netz, Zugänge und Sicherheit gemeinsam betrachtet, kann Ursachen schneller eingrenzen und Änderungen kontrollierter umsetzen.
Technische Berichte sollten verständlich und entscheidungsrelevant sein. IT-Teams brauchen Details zu Ereignissen, Konfigurationen und Maßnahmen. Geschäftsführung und Einkauf benötigen zusätzlich eine klare Einordnung: Welche Risiken wurden reduziert, welche offenen Punkte bestehen und welcher Aufwand ist für die nächsten Schritte zu erwarten? Gute Betreuung liefert beides, ohne mit Alarmmeldungen zu überfordern.
Sicherheit ist ein laufender Prozess, kein Projektabschluss
Nach einer Migration oder der Inbetriebnahme neuer Schutztechnik beginnt die eigentliche Arbeit. Neue Mitarbeitende kommen hinzu, Anwendungen wechseln in die Cloud, Standorte werden erweitert und Angriffswege verändern sich. Sicherheitsregeln, Berechtigungen und Notfallpläne müssen daher regelmäßig überprüft werden.
Das bedeutet nicht, dass jedes Quartal die gesamte Infrastruktur neu aufgebaut werden muss. Es bedeutet, Veränderungen kontrolliert zu begleiten. Wird ein neuer Standort angebunden, gehören Netzsegmentierung und Zugriffsrechte in die Planung. Wird Microsoft Teams Telefonie eingeführt, müssen Identitäten und Administrationsrollen sauber geregelt sein. Erhalten Außendienstteams neue Mobilgeräte, sollten Sicherheitsrichtlinien und Geräteverwaltung von Anfang an mitlaufen.
Für interne IT-Abteilungen entsteht so Freiraum für strategische Aufgaben statt dauerhafter Alarmbereitschaft. Sie behalten die fachliche Hoheit, während wiederkehrende Betriebsaufgaben, Monitoring und koordinierte Störungsbearbeitung verlässlich organisiert sind. Menschen statt Warteschleifen ist dabei kein Zusatz, sondern gerade im Sicherheitsfall ein entscheidender Unterschied.
Wer Managed Security richtig aufsetzt, kauft nicht bloß Überwachung ein. Das Unternehmen schafft eine belastbare Betriebsroutine, in der Technik, Prozesse und erreichbare Ansprechpartner zusammenarbeiten. abakus TK begleitet diesen Weg von der Analyse über die Umsetzung bis zur langfristigen Betreuung – damit Sicherheit den Geschäftsbetrieb unterstützt, statt ihn zum täglichen Unsicherheitsfaktor zu machen.
Dieser Beitrag wurde mit Soro KI erstellt.