Ein Firewall Lösungen Test beginnt nicht mit einer Herstellerliste, sondern mit einer ehrlichen Frage: Was muss im eigenen Betrieb geschützt werden, was darf keinesfalls ausfallen und wer reagiert, wenn Auffälligkeiten auftreten? Für Unternehmen mit Cloud-Anwendungen, mehreren Standorten, mobilem Arbeiten und IP-Telefonie ist die Firewall längst mehr als ein Gerät am Internetanschluss. Sie ist ein zentraler Kontrollpunkt für Datenverkehr, Verfügbarkeit und Sicherheitsrichtlinien.
Eine günstige Appliance mit vielen Funktionen kann auf dem Datenblatt überzeugend wirken. Im Alltag entscheidet jedoch, ob sie bei aktivierter Prüfung von verschlüsseltem Datenverkehr noch genügend Leistung liefert, ob Regeln nachvollziehbar bleiben und ob Zuständigkeiten bei Störungen klar definiert sind. Genau dort trennt sich ein sinnvoller Vergleich von einem reinen Produktkatalog.
Firewall-Lösungen im Test: Die Anforderungen zuerst klären
Die passende Firewall richtet sich nach dem Geschäftsmodell und der vorhandenen ITK-Landschaft. Ein Produktionsbetrieb mit angebundenen Maschinen hat andere Risiken als eine Agentur mit Microsoft 365, vielen externen Projektpartnern und mobilen Endgeräten. Ein Handelsunternehmen mit Filialen benötigt häufig eine zentrale Steuerung und sichere Standortvernetzung. In einem Hotel oder Servicecenter kann dagegen die Trennung von Gäste-WLAN, Kassensystemen, Telefonie und internen Anwendungen entscheidend sein.
Deshalb sollten Unternehmen vor dem Vergleich festhalten, welche Anwendungen und Datenflüsse geschützt werden müssen. Dazu gehören nicht nur Server im eigenen Haus, sondern auch SaaS-Dienste, Cloud-Workloads, VPN-Zugänge, VoIP-Systeme, WLANs und Verbindungen zwischen Standorten. Wer diesen Überblick überspringt, kauft leicht zu klein ein – oder bezahlt für Funktionen, die im Betrieb keinen Nutzen stiften.
Ebenso wichtig ist die Frage nach dem Schutzbedarf. Müssen bestimmte Daten besonders strikt segmentiert werden? Bestehen Vorgaben aus Datenschutz, Kundenverträgen oder branchenspezifischen Anforderungen? Gibt es Außenstellen, Dienstleister oder Homeoffice-Arbeitsplätze, die verlässlich und sicher eingebunden werden müssen? Aus diesen Antworten entstehen konkrete Auswahlkriterien statt allgemeiner Sicherheitswünsche.
Leistung richtig bewerten, nicht nur Durchsatz vergleichen
Hersteller nennen für Firewalls oft sehr hohe Durchsatzwerte. Diese Werte sind nützlich, aber nur unter klaren Bedingungen aussagekräftig. Der maximale Firewall-Durchsatz ohne aktivierte Sicherheitsdienste sagt wenig darüber aus, wie sich das System unter realer Last verhält. Sobald IPS, Malware-Schutz, Webfilter, Application Control und TLS-Entschlüsselung eingeschaltet sind, sinkt die verfügbare Leistung teilweise deutlich.
Für den Test zählt daher der Durchsatz mit den Funktionen, die später tatsächlich genutzt werden. Hinzu kommen die Anzahl gleichzeitiger Sessions, die Zahl der VPN-Tunnel und die Kapazität für Remote-Zugriffe. Gerade bei Internet On Demand oder wachsenden Glasfaserbandbreiten sollte die Firewall nicht schon bei der nächsten Erweiterung zum Engpass werden.
Auch die Latenz gehört auf die Prüfliste. Sie beeinflusst Sprachqualität, Videokonferenzen, Fernwartung und geschäftskritische Anwendungen. Eine Sicherheitsprüfung darf den Datenverkehr kontrollieren, aber sie darf die Kommunikation nicht ausbremsen. Für Unternehmen mit Teams-Telefonie, SIP-Trunks oder Cloud-PBX ist es sinnvoll, Sprachverkehr gezielt zu priorisieren und die Konfiguration unter Last zu testen.
Verschlüsselten Datenverkehr einplanen
Der größte Teil des Webverkehrs ist verschlüsselt. Ohne TLS-Inspection erkennt eine Firewall bei vielen Verbindungen nur Zieladresse und Metadaten, nicht aber den tatsächlichen Inhalt. Mit Entschlüsselung steigt die Erkennungsqualität – gleichzeitig wachsen Rechenlast, Konfigurationsaufwand und Anforderungen an Datenschutz sowie Zertifikatsmanagement.
Nicht jeder Datenverkehr sollte oder darf entschlüsselt werden. Bankportale, Gesundheitsdienste oder bestimmte personenbezogene Anwendungen benötigen oft Ausnahmen. Gute Lösungen erlauben solche Regeln präzise, nachvollziehbar und zentral verwaltbar. Im Test sollte geprüft werden, ob Ausnahmen sauber funktionieren und ob die Leistung auch mit aktivierter Entschlüsselung zur verfügbaren Internetanbindung passt.
Sicherheit entsteht aus mehreren Kontrollen
Eine moderne Next-Generation-Firewall bündelt verschiedene Schutzmechanismen. Relevant sind unter anderem Intrusion Prevention, Schutz vor Schadsoftware, DNS- und Webfilter, Anwendungserkennung, Botnet-Erkennung und sichere Fernzugänge. Entscheidend ist nicht, dass möglichst viele Begriffe auf dem Datenblatt stehen. Entscheidend ist, wie gut die Komponenten zusammenspielen und ob sie so konfiguriert sind, dass sie Risiken tatsächlich reduzieren.
Ein Beispiel: Ein Webfilter kann Kategorien sperren, schützt aber nicht automatisch vor einer gezielten Phishing-Seite in einer unauffälligen Kategorie. Ein Endpoint-Schutz erkennt Vorgänge auf dem Gerät, sieht jedoch nicht zwangsläufig auffällige Muster im Netzwerk. Sinnvoll wird Sicherheit, wenn Firewall, Endgeräte, Identitäten und Protokollierung abgestimmt arbeiten. Je nach Umgebung kann auch eine Anbindung an ein zentrales Sicherheitsmonitoring sinnvoll sein.
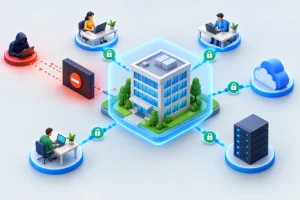
Besondere Aufmerksamkeit verdient die Segmentierung. Buchhaltung, Produktion, Telefonie, Gäste-WLAN, Server und Verwaltungsarbeitsplätze sollten nicht pauschal miteinander kommunizieren können. Klare Netzwerkzonen begrenzen Schäden, falls ein Endgerät kompromittiert wird. Sie erleichtern außerdem die Fehlersuche: Wenn eine Anwendung nur mit definierten Systemen sprechen darf, fallen unerwartete Verbindungen schneller auf.
Bedienbarkeit und Betrieb sind harte Auswahlkriterien
Viele Firewall-Projekte scheitern nicht an fehlenden Funktionen, sondern an fehlender Pflege. Regelwerke wachsen über Jahre, Ausnahmen werden nicht dokumentiert und alte VPN-Konten bleiben aktiv. Kommt es dann zu einer Störung, weiß niemand, welche Regel aus welchem Grund existiert. Das erhöht Risiken und verlängert Ausfallzeiten.
Im Firewall-Lösungen-Test sollte deshalb die Verwaltung einen hohen Stellenwert haben. Gute Oberflächen machen Regeln, Objekte, Zonen und Protokolle verständlich sichtbar. Rollen- und Rechtekonzepte verhindern, dass jeder Administrator weitreichende Änderungen vornehmen kann. Zentralisierte Verwaltung ist besonders bei mehreren Standorten hilfreich, weil Richtlinien konsistent ausgerollt und Änderungen dokumentiert werden können.
Protokolle müssen dabei nicht nur gesammelt, sondern nutzbar sein. Die IT braucht Antworten auf konkrete Fragen: Welcher Benutzer oder welches Gerät hat eine Verbindung aufgebaut? Welche Regel hat sie erlaubt oder blockiert? Wann trat die Auffälligkeit erstmals auf? Wie wirkt sich die Änderung auf andere Standorte aus? Ohne diese Transparenz wird die Firewall zur Black Box.
Managed Firewall oder Eigenbetrieb?
Der Eigenbetrieb kann passend sein, wenn ein Unternehmen über ein ausreichend besetztes, erfahrenes IT-Team verfügt und klare Prozesse für Updates, Monitoring und Incident Response etabliert hat. Dann bleiben fachliche Entscheidungen und operative Kontrolle intern. Allerdings endet die Verantwortung nicht mit der Inbetriebnahme: Signaturen, Firmware, Zertifikate, Regelwerke und Alarmierungen benötigen laufende Aufmerksamkeit.
Ein Managed-Service-Modell entlastet die interne IT, wenn sie sich auf Anwendungen, Digitalisierung und Anwender konzentrieren muss. Wichtig ist, den Leistungsumfang nicht zu pauschal zu betrachten. Wer überwacht rund um die Uhr? Wer bewertet Alarme? Welche Reaktionszeiten gelten? Sind Regeländerungen, Reporting, Firmware-Updates und Ersatzhardware eingeschlossen? Und gibt es bei einer Störung einen persönlich erreichbaren Ansprechpartner statt einer langen Ticketkette?
Für viele Unternehmen ist ein gemeinsames Modell sinnvoll: Der Dienstleister verantwortet Plattform, Überwachung und geregelte Wartung, während interne Fachverantwortliche bei Freigaben und Sicherheitsvorgaben eingebunden bleiben. abakus TK verbindet diese technische Betreuung bei Bedarf mit Anbindung, Standortvernetzung und Unternehmenskommunikation – damit Sicherheitsregeln nicht losgelöst von der tatsächlichen Netzarchitektur entstehen.
Kosten über die Laufzeit vergleichen
Die Anschaffungskosten einer Firewall sind nur ein Teil der Rechnung. Abonnements für Sicherheitsdienste, Support-Verträge, zentrale Managementplattformen, Ersatzgeräte und Betriebsaufwand gehören ebenso dazu. Besonders kritisch wird es, wenn eine zunächst günstige Lösung nach wenigen Jahren nur mit einem kostenintensiven Hardwaretausch weiterbetrieben werden kann.
Ein belastbarer Vergleich betrachtet daher die geplante Laufzeit, die benötigten Lizenzen und die erwartete Entwicklung der Bandbreite. Bei mehreren Standorten zählen auch Rollout, Vor-Ort-Tausch und standardisierte Konfigurationen. Transparente Kosten sind nicht nur eine Einkaufsfrage: Sie schaffen Planungssicherheit und verhindern, dass ein Sicherheitsprojekt später an ungeplanten Folgekosten scheitert.
Redundanz sollte ebenfalls wirtschaftlich bewertet werden. Für manche Standorte reicht eine einzelne Firewall mit zeitnahem Austauschservice. Für zentrale Standorte, Logistik, Produktion oder Kundenservice kann ein Hochverfügbarkeits-Paar mit zwei unabhängigen Internetzugängen angemessen sein. Die richtige Antwort hängt davon ab, welche Kosten ein Ausfall pro Stunde verursacht und welche Dienste weiterlaufen müssen.
Einen praxisnahen Test aufsetzen
Ein Test sollte reale Abläufe abbilden. Dazu zählen VPN-Zugänge aus dem Homeoffice, Zugriff auf Cloud-Anwendungen, Telefonate, Datenaustausch zwischen Standorten sowie die Trennung von Gäste- und Unternehmensnetz. Auch die Wiederherstellung nach einem Ausfall gehört dazu: Wie schnell ist eine Ersatzkonfiguration verfügbar, und funktioniert der Wechsel auf eine redundante Verbindung wie geplant?
Es lohnt sich, vorab wenige messbare Erfolgskriterien zu vereinbaren. Dazu können erreichbare Bandbreite bei aktivierten Sicherheitsdiensten, akzeptable Latenz für Sprachkommunikation, nachvollziehbare Alarmierung und die Bearbeitungszeit für eine Regeländerung gehören. So entsteht eine belastbare Entscheidung, die Technik, Betrieb und Kosten gemeinsam betrachtet.
Die beste Firewall ist nicht die mit der längsten Funktionsliste. Sie ist die Lösung, die zu Ihren Anwendungen, Ihren Standorten und Ihren Verantwortlichkeiten passt – und die im entscheidenden Moment betreut wird, ohne dass Ihr Team erst Zuständigkeiten zwischen Herstellern, Providern und Dienstleistern klären muss.