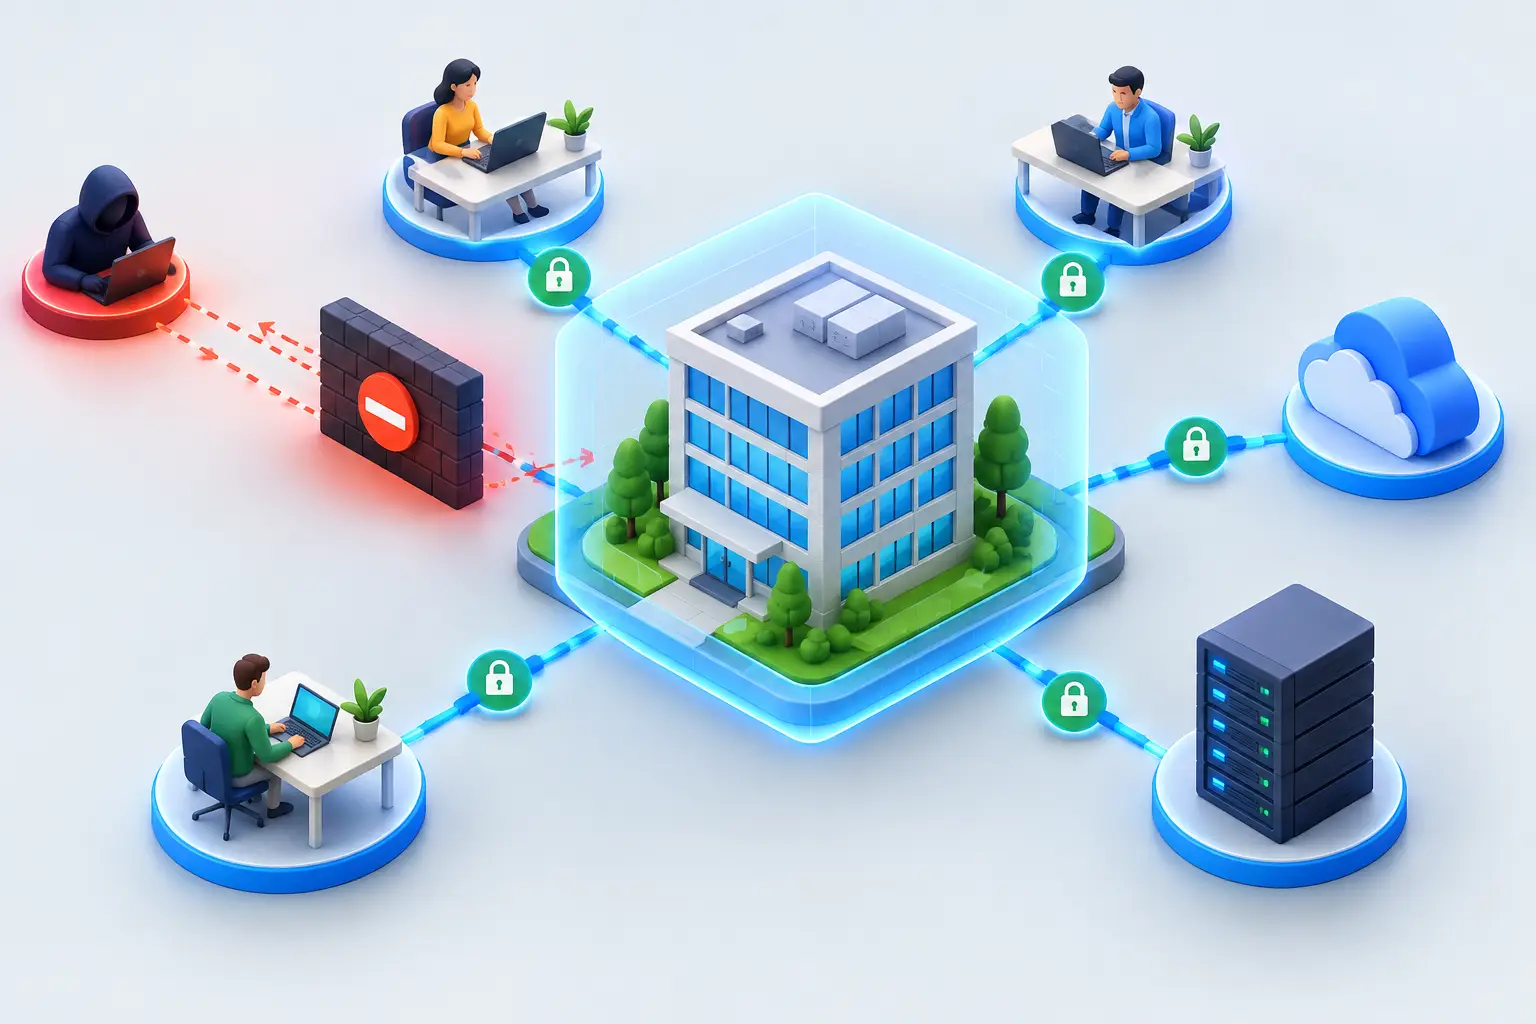
Montagmorgen, 8:12 Uhr: Ein Mitarbeitender meldet sich von einem privaten Gerät im Microsoft-365-Konto an, ein Dienstleister benötigt Zugriff auf eine Produktionsanwendung und ein Standort arbeitet wegen eines Leitungsausfalls über eine Ausweichverbindung. Genau in solchen Situationen entscheidet sich, ob Sicherheit den Betrieb schützt oder ihn ausbremst. Zero Trust im Mittelstand setzt deshalb nicht auf pauschales Vertrauen im Unternehmensnetz, sondern auf nachvollziehbare Prüfungen bei jedem relevanten Zugriff.
Das ist kein reines Security-Projekt für Konzerne. Mittelständische Unternehmen arbeiten heute mit Cloud-Diensten, Homeoffice, mobilen Endgeräten, mehreren Standorten und externen Partnern. Die klassische Grenze zwischen intern und extern trägt diese Realität nicht mehr zuverlässig. Wer einmal im Firmennetz ist, sollte nicht automatisch auf jedes System, jede Datei und jede Anwendung zugreifen können.
Was Zero Trust im Mittelstand praktisch bedeutet
Zero Trust bedeutet nicht, dass Mitarbeitende oder Partner unter Generalverdacht stehen. Das Modell prüft vielmehr den Kontext eines Zugriffs: Wer greift zu, von welchem Gerät, auf welche Anwendung, zu welcher Zeit und unter welchen Sicherheitsbedingungen? Erst wenn diese Faktoren passen, wird der Zugriff erlaubt.
Der entscheidende Perspektivwechsel lautet: Das interne Netzwerk ist nicht automatisch vertrauenswürdig. Ein kompromittiertes Benutzerkonto, ein verlorenes Notebook oder ein infiziertes Gerät darf sich nicht ungehindert durch Systeme bewegen können. Zugriffe werden gezielt gewährt, auf das erforderliche Minimum begrenzt und fortlaufend bewertet.
Für den Mittelstand ist das besonders relevant, weil viele IT-Umgebungen historisch gewachsen sind. Lokale Server stehen neben SaaS-Anwendungen, VPN-Zugänge neben SD-WAN-Verbindungen, ältere Fachanwendungen neben modernen Identitätsdiensten. Zero Trust verlangt nicht, alles auf einmal zu ersetzen. Es schafft eine Sicherheitslogik, die diese Bausteine schrittweise besser absichert.
Warum VPN allein nicht mehr genügt
Ein VPN bleibt in vielen Szenarien sinnvoll, etwa für geschützte Standortvernetzung oder den Zugriff auf bestimmte interne Ressourcen. Problematisch wird es, wenn ein VPN nach erfolgreicher Anmeldung einen sehr weitreichenden Netzwerkzugang eröffnet. Dann kann ein gestohlenes Passwort oder ein unzureichend geschütztes Endgerät zum Einfallstor für zahlreiche Systeme werden.
Zero Trust arbeitet feingranularer. Statt einen Nutzer in ein komplettes Netz zu lassen, erhält er Zugriff auf die Anwendung oder Ressource, die er für seine Aufgabe benötigt. Für eine Buchhaltungssoftware gelten andere Regeln als für eine Produktionssteuerung, einen Dateiablagebereich oder die Administration eines Netzwerkgeräts.
Das senkt die Angriffsfläche und erleichtert die Kontrolle. Gleichzeitig kann es die Nutzererfahrung verbessern, wenn Mitarbeitende ohne umständliche Einwahl direkt auf freigegebene Anwendungen zugreifen. Ob dies über moderne Remote-Access-Lösungen, identitätsbasierte Zugriffsrichtlinien oder segmentierte Netze umgesetzt wird, hängt von vorhandener Architektur, Schutzbedarf und Arbeitsabläufen ab.
Die drei Fundamente: Identität, Gerät und Netzwerk
Eine belastbare Zero-Trust-Strategie beginnt fast immer mit der Identität. Starke Passwörter reichen nicht aus. Mehrfaktor-Authentifizierung sollte für Cloud-Dienste, Fernzugriffe und administrative Konten verbindlich sein. Besonders privilegierte Zugänge verdienen strengere Regeln: separate Admin-Konten, zeitlich begrenzte Berechtigungen und eine nachvollziehbare Protokollierung.
Das zweite Fundament ist der Gerätestatus. Ein verwaltetes Firmen-Notebook mit aktuellen Sicherheitsupdates, Festplattenverschlüsselung und Endpoint-Schutz ist anders zu bewerten als ein unbekanntes Privatgerät. Mobile Device Management und Endpoint Management machen diese Unterscheidung technisch umsetzbar. Nicht jede Organisation muss private Geräte vollständig ausschließen. Sie sollte aber bewusst festlegen, welche Anwendungen von welchen Gerätetypen aus erreichbar sind.
Das Netzwerk bleibt ebenfalls wichtig, erhält aber eine andere Aufgabe. Segmentierung trennt kritische Bereiche voneinander, etwa Office-IT, Produktion, Gäste-WLAN, IoT-Geräte und Server. Eine kompromittierte Kasse im Handel oder ein unsicheres Gerät in der Fertigung darf keinen direkten Weg zu Finanzdaten oder zentralen Verzeichnisdiensten erhalten. Standortvernetzungen über SD-WAN, MPLS oder IPSec können dabei hohe Verfügbarkeit mit klaren Sicherheitszonen verbinden.
Nicht mit Technologie starten, sondern mit Zugriffswegen
Viele Projekte verlieren Zeit, weil zuerst Produkte verglichen werden. Sinnvoller ist eine Bestandsaufnahme der kritischen Zugriffswege. Welche Anwendungen sind für den Geschäftsbetrieb unverzichtbar? Welche Nutzergruppen greifen darauf zu? Welche externen Dienstleister benötigen Zugang? Und welche Ausfälle oder Datenverluste wären wirtschaftlich besonders schmerzhaft?
Ein mittelständischer Logistiker wird beispielsweise Telematik, Lagerverwaltung, Scanner-Infrastruktur und die Verbindung zwischen Niederlassungen priorisieren. Ein Hotelbetrieb betrachtet eher Property-Management-System, Zahlungssysteme, Gäste-WLAN und mobile Kommunikation. Eine Agentur muss Kundenprojekte, Cloud-Dateien und den sicheren Zugriff freier Mitarbeitender absichern. Das Prinzip bleibt gleich, die Reihenfolge der Maßnahmen nicht.
Daraus entsteht eine Zugriffslandkarte. Sie zeigt, wo pauschale Berechtigungen bestehen, welche Konten zu weitreichend sind und wo technische Abhängigkeiten liegen. Gerade bei langjährigen Mitarbeitenden, geteilten Funktionspostfächern oder externen Wartungszugängen finden sich häufig Rechte, die historisch verständlich, heute aber nicht mehr erforderlich sind.
Ein realistischer Einführungsplan
Der richtige Weg ist schrittweise. Ein Big Bang erhöht das Risiko für Störungen und Akzeptanzprobleme. Bewährt hat sich ein Vorgehen, das zuerst die größten Risiken reduziert und dann die Schutzmechanismen ausweitet.
Zunächst sollten Identitäten bereinigt, Mehrfaktor-Authentifizierung eingeführt und administrative Zugänge gesondert abgesichert werden. Danach folgen Regeln für verwaltete Geräte sowie die Priorisierung besonders kritischer Anwendungen. Im nächsten Schritt werden Netzwerksegmente, externe Zugriffe und Standortanbindungen überprüft. Monitoring und feste Prozesse für Berechtigungsänderungen sorgen dafür, dass das Konzept im Alltag nicht wieder verwässert.
Bei jeder Stufe gilt: Sicherheit darf operative Abläufe nicht blind übersteuern. Wenn ein Servicetechniker außerhalb regulärer Zeiten eine Anlage wieder in Betrieb nehmen muss, braucht er einen sicheren, aber praktikablen Zugriff. Wenn die Produktion bei Ausfall einer Internetanbindung weiterlaufen muss, gehören Redundanz, definierte Ausweichwege und eine getestete Notfallregelung zum Sicherheitskonzept. Zero Trust ersetzt keine Business-Continuity-Planung, ergänzt sie aber wirkungsvoll.
Wo Mittelständler häufig scheitern
Der häufigste Fehler ist, Zero Trust mit einem einzelnen Produkt gleichzusetzen. Eine neue Firewall, ein neues VPN oder ein Endpoint-Tool kann sinnvoll sein, bildet aber allein kein Sicherheitsmodell. Entscheidend ist das Zusammenspiel aus Identitätsmanagement, Endgeräteschutz, Berechtigungen, Netzwerkarchitektur und laufender Überwachung.
Ebenso kritisch ist eine zu starre Umsetzung. Wer jede Ausnahme manuell über die IT freigeben lässt, erzeugt Schatten-IT und Frust. Rollenbasierte Berechtigungen, klar definierte Freigabeprozesse und verständliche Regeln schaffen bessere Akzeptanz. Mitarbeitende müssen wissen, warum ein zusätzlicher Faktor abgefragt wird oder warum ein privates Gerät nicht auf sensible Daten zugreifen darf.
Auch der Betrieb wird oft unterschätzt. Berechtigungen ändern sich, Geräte werden ersetzt, Mitarbeitende wechseln Aufgaben und Anwendungen kommen hinzu. Ohne regelmäßige Prüfung bleibt Zero Trust ein einmaliges Projekt mit abnehmender Wirkung. Ein Managed-Service-Modell kann interne Teams hier entlasten, etwa bei Monitoring, Patch-Management, Zugriffsprüfungen und der koordinierten Bearbeitung von Sicherheitsereignissen.
Sicherheit mit planbaren Betriebskosten verbinden
Für Geschäftsführungen und Einkaufsverantwortliche zählt nicht nur das Schutzniveau, sondern auch die wirtschaftliche Umsetzbarkeit. Ein guter Zero-Trust-Ansatz priorisiert deshalb Maßnahmen nach Risiko und Nutzen. Mehrfaktor-Authentifizierung für privilegierte Konten kann schnell Wirkung entfalten. Die vollständige Segmentierung einer komplexen Produktionsumgebung braucht dagegen mehr Planung, Tests und eine enge Abstimmung mit Fachbereichen.
Transparenz entsteht, wenn Zuständigkeiten klar sind: Wer betreibt die Identitätsplattform? Wer reagiert bei auffälligen Logins? Wer dokumentiert Ausnahmen? Wer koordiniert im Störungsfall Provider, Netzbetreiber und interne Verantwortliche? Für Unternehmen mit mehreren Standorten oder knappen IT-Ressourcen ist ein zentraler Ansprechpartner wertvoll. abakus TK verbindet dabei Konnektivität, Standortvernetzung, Cloud-Anbindungen und Security zu einer betreuten Gesamtarchitektur, statt einzelne Komponenten isoliert zu betrachten.
Der beste Einstieg ist kein umfangreiches Strategiepapier, das Monate in Abstimmung bleibt. Beginnen Sie mit einem konkreten Zugriffsweg, dessen Schutz und Nutzen unmittelbar nachvollziehbar sind, etwa dem Admin-Zugang, einer zentralen Cloud-Anwendung oder dem Fernzugriff von Dienstleistern. So wird aus Zero Trust kein abstraktes Schlagwort, sondern ein Sicherheitsstandard, der den Geschäftsbetrieb jeden Tag verlässlich unterstützt.