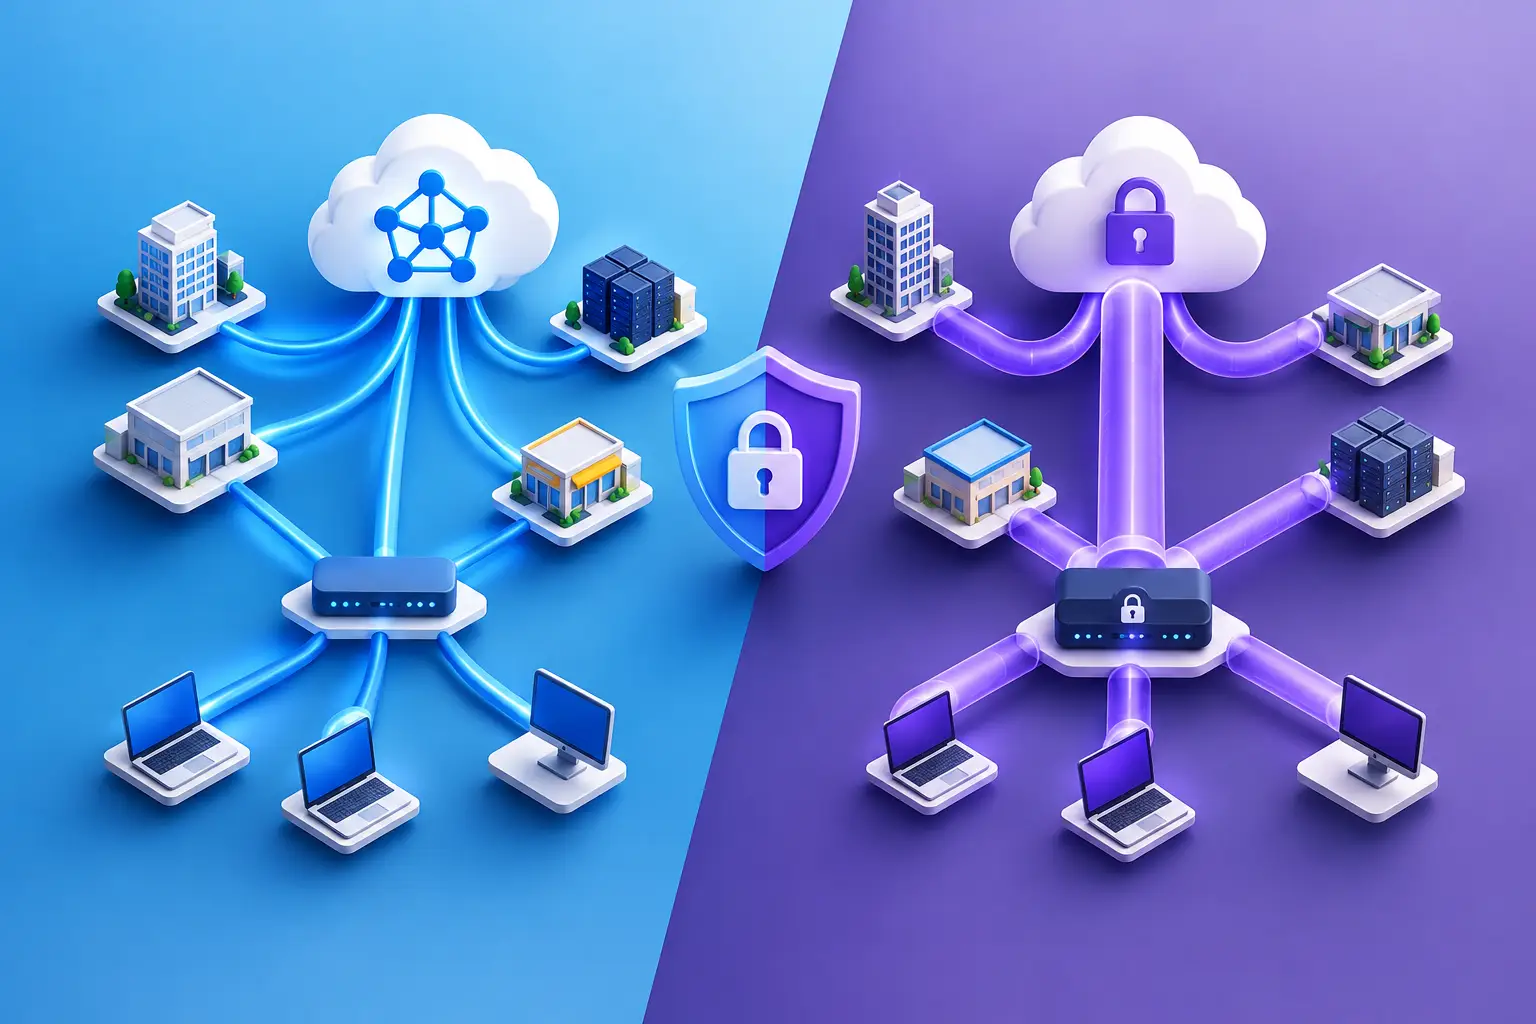
Ein neuer Standort, mehr Homeoffice, Anwendungen in der Cloud und steigende Anforderungen an Verfügbarkeit: Genau an diesen Punkten wird die Frage SD-WAN vs VPN für viele Unternehmen konkret. Beide Technologien verbinden Standorte, Mitarbeitende und Systeme sicher miteinander. Im Betriebsalltag unterscheiden sie sich jedoch deutlich bei Steuerbarkeit, Qualität und Aufwand.
SD-WAN vs VPN: Es geht nicht nur um Verschlüsselung
Ein klassisches VPN verschlüsselt Datenverkehr über öffentliche Netze. Damit können etwa eine Niederlassung und die Zentrale über einen IPSec-Tunnel verbunden werden. Auch Mitarbeitende im Homeoffice erhalten über Remote-Access-VPN einen geschützten Zugang zu internen Anwendungen. VPN ist bewährt, vergleichsweise kostengünstig und für klar abgegrenzte Anforderungen oft eine gute Wahl.
SD-WAN nutzt ebenfalls verschlüsselte Verbindungen, geht aber erheblich weiter. Es legt eine zentral steuerbare Netzwerkschicht über vorhandene Anschlüsse wie Glasfaser, VDSL, Richtfunk, Ethernet oder Mobilfunk. Diese Schicht bewertet laufend Qualität und Verfügbarkeit der Leitungen und kann Anwendungen gezielt über den passenden Übertragungsweg führen.
Der Unterschied wird spürbar, wenn nicht nur Daten zwischen zwei Punkten transportiert werden sollen. Telefonie, Microsoft Teams, Cloud-Anwendungen, Warenwirtschaft, Maschinenanbindung und Gastnetz haben unterschiedliche Anforderungen. Ein SD-WAN kann diese Datenströme priorisieren und bei Störungen auf eine verfügbare Ersatzleitung umleiten. Ein klassisches VPN stellt den Tunnel bereit, trifft diese Entscheidungen aber meist nicht automatisiert und anwendungsbezogen.
| Kriterium | Klassisches VPN | SD-WAN | |—|—|—| | Hauptaufgabe | Sichere Verbindung zwischen Nutzern oder Standorten | Zentral gesteuerte Standortvernetzung über mehrere Zugänge | | Steuerung | Häufig je Tunnel und Standort | Zentral nach Anwendung, Regeln und Qualitätswerten | | Ausfallschutz | Möglich, oft mit manueller Planung | Automatisches Failover und aktive Nutzung mehrerer Leitungen möglich | | Cloud-Nutzung | Häufig über die Zentrale geführt | Direkte, regelbasierte Anbindung an Cloud-Dienste möglich | | Betriebsaufwand | Steigt mit Zahl der Standorte und Tunnel | Höherer Einstieg, dafür besser standardisierbar |
Wann ein VPN die wirtschaftlich richtige Entscheidung ist
VPN ist keineswegs eine überholte Technik. Für ein Unternehmen mit einem Hauptstandort und wenigen Außendienstmitarbeitenden kann ein gut konfigurierter VPN-Zugang vollkommen ausreichen. Gleiches gilt für einzelne, klar definierte Verbindungen zu einem Partner, einem Rechenzentrum oder einer Fachanwendung.
Entscheidend ist, dass die Anforderungen überschaubar bleiben. Gibt es nur einen relevanten Internetanschluss pro Standort, kaum Echtzeitkommunikation und keine kritischen Cloud-Workloads, schafft ein VPN einen sicheren Zugang zu planbaren Kosten. Auch als Ergänzung bleibt es sinnvoll: Remote-Access-VPN kann beispielsweise für externe Administratoren oder ausgewählte Beschäftigte eingesetzt werden, während die Standortvernetzung über SD-WAN läuft.
Die Grenzen zeigen sich mit wachsender Komplexität. Jeder weitere Standort bringt Tunnel, Routing-Regeln, Berechtigungen und Fehlerquellen mit. Fällt eine Leitung aus, muss die Umschaltung sauber vorbereitet sein. Werden Anwendungen über die Zentrale in die Cloud geleitet, kann das zu unnötigen Umwegen, höherer Latenz und Engpässen führen. Dann wird aus einer zunächst einfachen VPN-Struktur schnell ein Netz, das viel internes Know-how und Zeit im Betrieb bindet.
Wann SD-WAN seine Stärken ausspielt
SD-WAN lohnt sich besonders für Unternehmen mit mehreren Standorten, hybriden Arbeitsmodellen oder hohen Anforderungen an die Verfügbarkeit. Ein Handelsunternehmen kann Filialen über unterschiedliche Zugangstechnologien anbinden und Kassensysteme gegenüber Gast-WLAN priorisieren. In der Produktion lassen sich Maschinen- und Steuerungsdaten von allgemeinem Office-Verkehr trennen. Ein Dienstleistungsunternehmen kann Teams-Telefonie und Cloud-Zugriffe mit klaren Qualitätsregeln absichern.
Der zentrale Vorteil liegt in der Anwendungserkennung. Statt pauschal festzulegen, dass sämtlicher Datenverkehr durch einen bestimmten Tunnel läuft, werden Regeln nach Geschäftsrelevanz definiert. Sprachdaten können bevorzugt über die Leitung mit der stabilsten Latenz laufen. Große Backups dürfen eine kostengünstigere Verbindung nutzen. Fällt der primäre Zugang aus, kann der Betrieb über einen zweiten Festnetzanschluss oder Mobilfunk weiterlaufen.
Das bedeutet nicht, dass SD-WAN automatisch jede Verbindungsstörung ausgleicht. Sind beide Leitungen am Standort ausgefallen oder ist die Anbindung grundsätzlich zu schwach dimensioniert, hilft auch die beste Steuerung nicht. SD-WAN entfaltet seinen Nutzen erst mit einem durchdachten Zugangskonzept: passende Bandbreiten, physisch möglichst getrennte Leitungswege, realistische Mobilfunk-Reserven und klar definierte Prioritäten.
Cloud und Echtzeitkommunikation verändern die Netzplanung
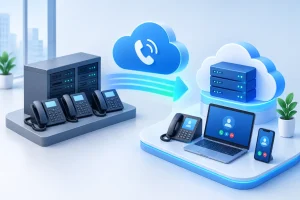
Früher stand die Zentrale oft im Mittelpunkt des Datenverkehrs. Viele Anwendungen liefen im eigenen Serverraum, sodass alle Standorte dorthin verbunden wurden. Heute nutzen Unternehmen Microsoft 365, Azure, AWS, branchenspezifische SaaS-Lösungen und Cloud-Telefonie. Wenn jeder Zugriff erst durch die Zentrale geschleust wird, entstehen unnötige Wege.
Mit SD-WAN kann der Internet-Breakout pro Standort geregelt erfolgen. Mitarbeitende greifen lokal und kontrolliert auf freigegebene Cloud-Dienste zu, während sensible Anwendungen weiterhin über definierte Sicherheitsinstanzen oder Rechenzentrumsverbindungen laufen. Das verbessert die Nutzererfahrung, verlangt aber eine saubere Abstimmung von Netzwerk- und Sicherheitsarchitektur. Direkter Cloud-Zugang ohne passende Firewall-Regeln, Protokollierung und Identitätskonzept wäre kein Fortschritt.
Sicherheit: SD-WAN ersetzt kein Sicherheitskonzept
Sowohl VPN als auch SD-WAN können Daten auf dem Transportweg verschlüsseln. Daraus folgt jedoch nicht, dass alle Sicherheitsfragen beantwortet sind. Schutz vor Schadsoftware, unberechtigten Zugriffen, kompromittierten Endgeräten oder falschen Berechtigungen braucht zusätzliche Maßnahmen.
Bei VPN-Strukturen sollte geprüft werden, wer auf welche Segmente zugreifen darf, wie Mehrfaktor-Authentifizierung umgesetzt wird und ob veraltete Verschlüsselungsstandards im Einsatz sind. Bei SD-WAN kommen Themen wie Segmentierung, zentrale Sicherheitsrichtlinien, Firewall-Integration und die Absicherung lokaler Internet-Ausgänge hinzu.
Für viele Unternehmen ist eine Kombination sinnvoll: SD-WAN für Steuerung, Verfügbarkeit und Standortvernetzung, ergänzt um Managed Firewall, sichere DNS- und Web-Schutzmechanismen, Endgerätemanagement und klar geregelte Identitäten. Welche Bausteine erforderlich sind, hängt von Branche, Schutzbedarf und vorhandener IT-Landschaft ab. Eine Kanzlei, ein Logistikunternehmen und ein Hotelbetrieb setzen nachvollziehbar unterschiedliche Prioritäten.
Kosten richtig vergleichen: Anschaffung gegen Betriebsaufwand
Beim Vergleich werden häufig nur monatliche Lizenz- und Leitungskosten betrachtet. Das greift zu kurz. Ein einfaches VPN kann auf den ersten Blick günstiger sein, verursacht bei vielen Standorten aber erheblichen Aufwand für Konfiguration, Änderungen, Fehlersuche und Eskalationen. Kommt es zu Ausfällen, zählt zudem nicht nur der Preis der Ersatzleitung, sondern der geschäftliche Schaden durch nicht erreichbare Kassen, unterbrochene Telefonie oder stillstehende Prozesse.
SD-WAN bringt in der Regel zusätzliche Kosten für Appliances, Lizenzen, Konzeption und Betrieb mit. Dafür können vorhandene Anschlüsse bedarfsgerechter kombiniert werden. Nicht jeder Standort benötigt zwingend eine teure, symmetrische Primärleitung. An anderer Stelle ist genau diese garantierte Leistung unverzichtbar. Die wirtschaftlich passende Architektur entsteht aus dem Zusammenspiel von Anwendungskritikalität, Standortgröße, Ausfallfolgen und Service-Level.
Ein belastbarer Vergleich beantwortet deshalb drei Fragen: Welche Anwendungen dürfen bei einem Leitungsausfall nicht unterbrochen werden? Wie schnell muss der Betrieb wiederhergestellt sein? Und wer übernimmt außerhalb der eigenen IT-Abteilung Monitoring, Entstörung und Koordination mit Providern?
Migration ohne unnötiges Risiko planen
Eine neue Standortvernetzung muss nicht als Big Bang eingeführt werden. In vielen Fällen ist eine schrittweise Migration sinnvoll. Zunächst werden Anwendungen, Datenflüsse, Anschlüsse und Abhängigkeiten aufgenommen. Danach lässt sich festlegen, welche Standorte zuerst umgestellt werden und welche alten Verbindungen parallel bestehen bleiben sollen.
Besondere Aufmerksamkeit verdienen Telefonie, Kassen- und Produktionssysteme, VPN-Verbindungen zu Partnern sowie feste IP-Adressen und Firewall-Regeln. Auch die Anbindung an Azure, AWS oder ein Rechenzentrum sollte früh berücksichtigt werden. Ein Pilotstandort zeigt, ob Priorisierungsregeln, Failover und Monitoring unter realen Bedingungen funktionieren.
Für interne IT-Teams ist ein klarer Betriebsübergang entscheidend. Dokumentation, Zuständigkeiten, Eskalationswege und Monitoring dürfen nicht erst nach der Inbetriebnahme entstehen. abakus TK begleitet solche Projekte von der Anforderungsanalyse über Auswahl und Migration bis zum laufenden Managed Service – mit einem zentralen Ansprechpartner statt einer Kette aus Netzbetreibern und einzelnen Dienstleistern.
Die passende Entscheidung beginnt mit dem tatsächlichen Betrieb
Die Frage SD-WAN vs VPN lässt sich nicht allein über Technologie beantworten. Ein VPN bleibt passend, wenn sichere, überschaubare Verbindungen im Mittelpunkt stehen. SD-WAN ist die stärkere Option, wenn viele Standorte, geschäftskritische Anwendungen, Cloud-Dienste und hohe Verfügbarkeit zentral steuerbar werden müssen.
Wer vor einer Entscheidung die eigenen Anwendungen, Ausfallkosten und Wachstumspläne ehrlich bewertet, vermeidet sowohl überdimensionierte Lösungen als auch Netze, die dem nächsten Standort schon nicht mehr gewachsen sind. So wird Standortvernetzung zu einer verlässlichen Grundlage für den Geschäftsbetrieb – langfristig betreut und nachvollziehbar kalkuliert.