Wenn ein Standort plötzlich mehr Cloud-Daten bewegt, Teams-Telefonie stockt oder ein Provider-Ausfall den Verkauf bremst, zeigt sich der tatsächliche Zustand der Netzinfrastruktur. Ein Unternehmensnetzwerk zukunftssicher planen heißt deshalb nicht, möglichst viel Bandbreite einzukaufen. Entscheidend ist ein Netz, das den Geschäftsbetrieb zuverlässig trägt, Veränderungen mitmacht und bei Störungen klar beherrschbar bleibt.
Für IT-Leitungen und Geschäftsführungen geht es dabei um konkrete Fragen: Welche Anwendungen sind kritisch? Wo darf es keine Unterbrechung geben? Wie schnell muss ein neuer Standort arbeitsfähig sein? Und welche Verantwortung soll intern bleiben, welche übernimmt ein externer Partner? Die Antworten bestimmen die Architektur – nicht umgekehrt.
Unternehmensnetzwerk zukunftssicher planen: Vom Bedarf ausgehen
Viele Netzwerkprojekte starten mit einer Technologieentscheidung: SD-WAN, Glasfaser, Firewall oder Cloud-PBX. Das kann sinnvoll sein, greift allein aber zu kurz. Zuerst sollte transparent werden, welche Geschäftsprozesse über das Netz laufen und welche Folgen ein Ausfall hätte.
In einer Produktion können Maschinenanbindung, Lagerverwaltung und Leitstand höchste Priorität haben. Im Handel sind Kasse, Warenwirtschaft und Filialkommunikation oft geschäftskritisch. Für ein Dienstleistungsunternehmen stehen sichere Cloud-Zugänge, Videokonferenzen und Erreichbarkeit über Telefonie im Vordergrund. Ein Hotel benötigt zusätzlich stabile Gastnetze, die strikt vom internen Betrieb getrennt sind.
Diese Bestandsaufnahme sollte auch die Entwicklung der nächsten drei bis fünf Jahre berücksichtigen. Neue Standorte, mehr mobile Mitarbeitende, eine geplante ERP-Einführung oder die Verlagerung von Anwendungen in Azure oder AWS verändern das Verkehrsprofil spürbar. Wer nur den heutigen Bedarf dimensioniert, kauft häufig zweimal.
Anwendungen priorisieren statt nur Megabit vergleichen
Bandbreite bleibt relevant, aber sie ist nur ein Teil der Leistungsfähigkeit. Sprach- und Videodaten reagieren empfindlich auf Verzögerungen, Schwankungen und Paketverluste. Für SIP-Telefonie, Microsoft Teams Telefonie oder Echtzeitdaten aus der Produktion zählen daher Latenz, Jitter und eine sinnvolle Priorisierung mindestens ebenso stark wie die nominelle Downloadrate.
Eine saubere Planung ordnet Anwendungen nach Kritikalität und definiert messbare Ziele. Dazu gehören etwa garantierte Bandbreiten, maximal tolerierbare Ausfallzeiten, Wiederanlaufzeiten und die erforderliche Übertragungsqualität. Damit wird aus der allgemeinen Forderung nach einem „schnellen Netz“ eine belastbare Entscheidungsgrundlage für Technik, Verträge und Betrieb.
Die passende Anbindung je Standort wählen
Nicht jeder Standort braucht dieselbe Anschlussart. Die Zentrale mit hohem Cloud- und Telefonieaufkommen stellt andere Anforderungen als eine kleine Vertriebsniederlassung oder ein temporäres Projektbüro. Eine einheitliche Architektur bedeutet nicht, überall identische Leitungen zu installieren.
Glasfaser und FTTH sind dort die erste Wahl, wo hohe und dauerhaft verfügbare Kapazitäten benötigt werden. SDSL kann bei symmetrischem Bedarf eine passende Option sein. VDSL eignet sich für weniger kritische Einsatzorte, wenn die verfügbare Leistung vor Ort ausreicht. Richtfunk kann sinnvoll sein, wenn Tiefbau nicht wirtschaftlich ist, eine schnelle Bereitstellung erforderlich wird oder eine räumlich getrennte Redundanz geschaffen werden soll.
Entscheidend sind neben den technischen Werten die Vertragsparameter: Entstörzeit, Service-Level, zugesicherte Verfügbarkeit, Übergabepunkt und Reaktionswege im Störungsfall. Ein Anschluss mit hoher Datenrate hilft wenig, wenn bei einer Unterbrechung unklar ist, wer eskaliert und wann Abhilfe zu erwarten ist.
Redundanz schützt nicht automatisch
Zwei Leitungen bedeuten nicht zwingend Ausfallsicherheit. Führen beide Trassen durch denselben Gebäudeeinlass, nutzen sie dieselbe passive Infrastruktur oder stammen sie vom gleichen Netzbetreiber, kann ein einzelnes Ereignis beide Verbindungen treffen. Auch zwei Zugänge über denselben Router oder dieselbe Stromversorgung erzeugen einen gemeinsamen Schwachpunkt.
Wirksame Redundanz trennt kritische Komponenten so weit wie wirtschaftlich sinnvoll. Das kann eine Kombination aus Glasfaser und Mobilfunk, Festnetz und Richtfunk oder zwei voneinander unabhängigen Festnetzanbindungen sein. Für manche Standorte genügt ein automatisches LTE- oder 5G-Failover. Für eine Logistikzentrale oder einen zentralen Servicebetrieb kann dagegen eine vollständig getrennte zweite Anbindung mit definiertem Umschaltkonzept erforderlich sein.
Die passende Lösung hängt vom Schadenspotenzial ab. Es wäre unwirtschaftlich, jeden kleinen Standort wie ein Rechenzentrum auszulegen. Ebenso riskant ist es, eine zentrale Betriebsstätte ohne getesteten Notfallweg zu betreiben.
Standortvernetzung und Cloud als Gesamtarchitektur
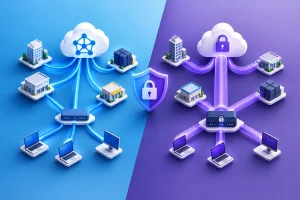
Unternehmen mit mehreren Niederlassungen benötigen mehr als sichere Einzelanschlüsse. Daten, Telefonie, Fachanwendungen und Identitäten müssen kontrolliert zwischen Standorten, Rechenzentrum, Internet und Cloud-Diensten fließen. Dafür kommen je nach Anforderung MPLS, Ethernet, IPSec- oder Hub-and-Spoke-Konzepte sowie SD-WAN infrage.
SD-WAN ist besonders interessant, wenn viele Standorte unterschiedliche Zugänge nutzen oder Anwendungen intelligent über mehrere Wege gesteuert werden sollen. Geschäftskritischer Verkehr kann bevorzugt über die Leitung mit der besten Qualität laufen, während weniger sensible Daten eine kostengünstigere Verbindung nutzen. Das setzt allerdings eine sorgfältige Konfiguration voraus. Ohne klare Regeln für Routing, Priorisierung und Sicherheitsrichtlinien wird aus Flexibilität schnell schwer nachvollziehbare Komplexität.
MPLS oder Ethernet können die richtige Wahl sein, wenn planbare Leistung, definierte Verkehrswege und verbindliche Service-Level im Vordergrund stehen. In vielen Fällen ist eine Mischarchitektur sinnvoll: ein leistungsfähiges privates Netz für kritische Kommunikation, ergänzt um sichere Internetzugänge und direkte Cloud-Anbindungen für passende Anwendungen.
Cloud-Nutzung verändert die Verkehrsflüsse grundlegend. Wenn Microsoft 365, CRM, Backups oder Fachanwendungen überwiegend extern betrieben werden, muss nicht jeder Datenstrom über die Zentrale laufen. Lokale Internet-Ausgänge können Latenzen reduzieren und die Zentrale entlasten. Sie erhöhen aber die Anforderungen an einheitliche Security-Policies und Monitoring.
Sicherheit als Betriebsaufgabe einplanen
Ein modernes Unternehmensnetzwerk muss Mitarbeitende im Büro, im Homeoffice, unterwegs und an Außenstandorten schützen. Die klassische Vorstellung eines klar abgegrenzten internen Netzes reicht dafür nicht mehr aus. Entscheidend ist, Zugriffe zu prüfen, Netze sinnvoll zu segmentieren und verdächtige Aktivitäten früh zu erkennen.
Separate Bereiche für Office-IT, Produktion, Telefonie, Gäste, IoT-Geräte und Administration begrenzen den Schaden, wenn ein Endgerät kompromittiert wird. Firewalls, sichere VPN- oder Zero-Trust-Zugänge, Multi-Faktor-Authentifizierung und ein professionelles Patch-Management gehören zusammen. Mobilgeräte sollten über MDM-Richtlinien verwaltet werden, besonders wenn sie auf Unternehmensdaten oder Telefonie zugreifen.
Sicherheit ist jedoch kein Projektabschluss. Regeln ändern sich, neue Geräte kommen hinzu und Angriffswege entwickeln sich weiter. Deshalb braucht es regelmäßige Prüfungen, nachvollziehbare Zuständigkeiten und eine klare Eskalation. Wer den Betrieb nicht personell abdecken kann, sollte Security und Netzwerküberwachung als Managed Service mit festen Ansprechpartnern organisieren.
Betrieb, Transparenz und Skalierung von Anfang an festlegen
Die beste Architektur verliert an Wert, wenn Störungen erst durch Anwenderbeschwerden auffallen. Monitoring sollte Verfügbarkeit, Leitungsqualität, Auslastung, Sicherheitsereignisse und zentrale Komponenten überwachen. Für kritische Dienste sind Alarmierungswege und Eskalationsstufen vorab festzulegen. So lässt sich unterscheiden, ob ein Einzelfehler, eine Providerstörung oder ein Sicherheitsvorfall vorliegt.
Auch die Dokumentation ist ein Betriebsfaktor. Aktuelle Netzpläne, IP-Adresskonzepte, Zugangsdatenprozesse, Konfigurationsstände und Zuständigkeiten sparen im Ernstfall wertvolle Zeit. Das gilt besonders nach Fusionen, Standorterweiterungen oder einem Wechsel von Dienstleistern.
Skalierbarkeit entsteht nicht nur durch Reserven auf der Leitung. Sie braucht standardisierte Standortprofile, zentrale Richtlinien und einen definierten Ablauf für neue Anschlüsse, neue Mitarbeitende oder zusätzliche Cloud-Dienste. Internet On Demand kann beispielsweise Lastspitzen, Events oder temporäre Projekte abfedern, ohne dauerhaft zu groß zu dimensionieren.
Migration ohne Betriebsunterbrechung vorbereiten
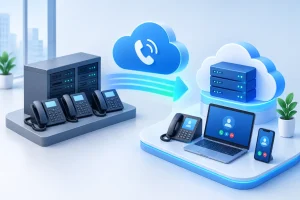
Der Umstieg auf eine neue Netzarchitektur ist selten eine reine technische Umschaltung. Verträge laufen aus, Rufnummern und Telefonie müssen weiter funktionieren, alte und neue Systeme sind zeitweise parallel aktiv. Eine realistische Migrationsplanung beginnt daher mit Abhängigkeiten, Terminen und Verantwortlichkeiten.
Pilotstandorte helfen, Konfigurationen und Betriebsprozesse unter echten Bedingungen zu prüfen. Für kritische Umschaltungen sollten Rückfalloptionen, Wartungsfenster und Kommunikationswege feststehen. Besonders bei Telefonie, Kassen, Produktionsanlagen und Sicherheitsdiensten muss vorab geklärt sein, wie die Erreichbarkeit während der Umstellung gewährleistet wird.
Ein zentral betreuter Ansatz reduziert Abstimmungsaufwand: Analyse, Auswahl der Anbindungen, Migration, Inbetriebnahme und laufender Service greifen ineinander. abakus TK verbindet diese Aufgaben herstellerübergreifend und sorgt mit persönlich erreichbaren Ansprechpartnern dafür, dass Unternehmen nicht zwischen Netzbetreibern, Herstellern und einzelnen Tickets vermitteln müssen.
Ein zukunftssicheres Netz wird nicht daran erkennbar, dass es möglichst viele Funktionen bietet. Es zeigt seinen Wert, wenn Mitarbeitende arbeiten können, Kunden erreichbar bleiben und die IT bei Veränderungen einen klaren, kontrollierbaren nächsten Schritt hat.