Ein nicht erreichbarer Kundenservice, unerklärliche Auslandsgespräche auf der Telefonrechnung oder abgehörte Konferenzen sind keine theoretischen IT-Risiken. Wenn Telefonie über IP läuft, ist sie Teil der Unternehmens-IT – mit allen Chancen, aber auch mit denselben Angriffspunkten. VoIP Sicherheit entscheidet deshalb nicht nur über den Schutz einzelner Gespräche, sondern über die tägliche Erreichbarkeit von Teams, Standorten und Kunden.
Für Unternehmen mit mehreren Niederlassungen, Homeoffice-Arbeitsplätzen oder serviceintensiven Bereichen gilt: Eine moderne Telefonielösung muss flexibel sein, darf aber nicht zum Einfallstor werden. Entscheidend ist kein einzelnes Sicherheitsprodukt, sondern das Zusammenspiel aus sauberer Architektur, geschützten Zugängen, laufender Überwachung und klaren Verantwortlichkeiten.
Warum VoIP Sicherheit den Geschäftsbetrieb betrifft
VoIP-Telefonie nutzt das Unternehmensnetz und häufig auch das öffentliche Internet. Gespräche, Signalisierung, Benutzerkonten und Endgeräte kommunizieren über IP-Verbindungen. Das vereinfacht die Integration mit Microsoft Teams, Cloud-PBX, CRM-Systemen oder mobilen Arbeitsplätzen. Gleichzeitig kann ein Angreifer versuchen, genau diese Verbindungen auszunutzen.
Besonders spürbar wird das bei sogenannten Toll-Fraud-Angriffen. Dabei verschaffen sich Dritte Zugang zu Nebenstellen, SIP-Trunks oder Administrationsoberflächen und führen kostenpflichtige Gespräche ins Ausland. Oft geschieht das außerhalb der Geschäftszeiten. Bis die Auffälligkeit bemerkt wird, können hohe Kosten entstanden sein.
Daneben gibt es Angriffe, die auf Verfügbarkeit zielen. Überlastete Internetanschlüsse, manipulierte DNS-Einträge, DDoS-Angriffe oder falsch konfigurierte Firewalls können dazu führen, dass Telefonate abbrechen oder gar nicht erst zustande kommen. Für Produktion, Logistik, Hotellerie, Handel und Kundenservice ist das unmittelbar ein Betriebsrisiko. Wer keine Bestellungen annimmt, Störungen nicht meldet oder Gäste nicht erreicht, verliert Zeit, Umsatz und Vertrauen.
Auch Vertraulichkeit ist relevant. Gesprächsinhalte, Rufnummern, Kontaktdaten und Aufzeichnungen können personenbezogene oder geschäftskritische Informationen enthalten. Je nach Branche kommen Anforderungen aus Datenschutz, internen Compliance-Vorgaben und vertraglichen Pflichten hinzu. Sicherheit muss daher zur Nutzung passen: Eine kleine Vertriebsorganisation hat andere Prioritäten als ein Unternehmen mit 24/7-Service und internationalen Standorten.
Die wichtigsten Risiken in der IP-Telefonie
Viele Sicherheitsvorfälle entstehen nicht durch eine hochkomplexe Schwachstelle, sondern durch fehlende Grundhygiene. Unveränderte Standardpasswörter, offen erreichbare Verwaltungsoberflächen oder nicht aktualisierte Telefonanlagen reichen häufig aus, um Angreifern die Arbeit zu erleichtern.
Gestohlene Zugangsdaten und schwache Berechtigungen
SIP-Zugangsdaten und Administrationskonten sind attraktiv, weil sie direkten Zugriff auf Telefoniefunktionen geben können. Werden Kennwörter mehrfach verwendet, per E-Mail weitergegeben oder auf ungeschützten Endgeräten gespeichert, steigt das Risiko deutlich. Besonders kritisch sind Sammelkonten: Wenn mehrere Personen dieselben Zugangsdaten nutzen, lässt sich kaum nachvollziehen, wer Änderungen vorgenommen hat.
Jede Person sollte deshalb ein eigenes Konto mit den Berechtigungen erhalten, die sie tatsächlich benötigt. Ein Empfangsteam braucht beispielsweise Zugriff auf Vermittlungsfunktionen, aber nicht auf die Konfiguration von SIP-Trunks oder Wahlregeln. Für administrative Zugänge ist Mehrfaktor-Authentifizierung sinnvoll, sofern die eingesetzte Plattform sie unterstützt.
Manipulierte oder falsch konfigurierte Wahlregeln
Wahlberechtigungen werden im Alltag oft großzügig eingerichtet, damit Mitarbeitende problemlos telefonieren können. Aus Sicherheits- und Kostensicht ist das nicht immer sinnvoll. Internationale Ziele, Sonderrufnummern oder bestimmte Länderkennzahlen lassen sich gezielt erlauben, sperren oder limitiert freischalten.
Die passende Regel hängt vom Geschäftsmodell ab. Ein internationaler Vertrieb benötigt andere Freigaben als ein regionales Handwerksunternehmen. Wichtig ist, die Entscheidungen bewusst zu treffen und regelmäßig zu prüfen, statt historisch gewachsene Einstellungen unverändert weiterzuführen.
Ungeschützte Endgeräte und Heimarbeitsplätze
IP-Telefone, Softphones und DECT-Systeme sind Endpunkte im Netzwerk. Sie benötigen Updates, sichere Konfigurationen und eine klare Zuordnung. Im Homeoffice kommt hinzu, dass private Router, WLANs und Endgeräte nicht immer dem Standard des Unternehmens entsprechen.
Ein Softphone auf einem zentral verwalteten Notebook ist meist besser kontrollierbar als eine private Installation ohne Gerätemanagement. Wo private Geräte erlaubt sind, sollten Unternehmen zumindest Mindestvorgaben für Betriebssystem-Updates, Bildschirmsperren und die sichere Anmeldung definieren. Mobile Device Management kann helfen, diese Regeln umsetzbar zu machen, ohne den Arbeitsalltag unnötig zu erschweren.
VoIP Sicherheit beginnt mit einer sauberen Architektur
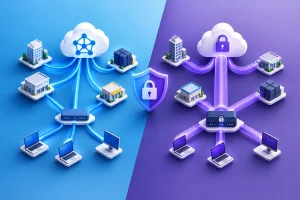
Eine sichere Telefonielösung wird nicht erst nach einem Vorfall aufgebaut. Der wichtigste Schritt ist eine Architektur, die Telefonie, Datenverkehr und externe Zugänge sinnvoll trennt. Dazu gehören segmentierte Netzwerke, eindeutig definierte Firewall-Regeln und kontrollierte Übergänge zum Internet beziehungsweise zum SIP-Provider.
Telefonie sollte nicht pauschal aus jedem Netzsegment nach außen kommunizieren dürfen. Stattdessen werden nur die erforderlichen Verbindungen, Protokolle und Ziele freigegeben. Das reduziert die Angriffsfläche und erleichtert die Fehlersuche. Gleichzeitig muss die Konfiguration die Sprachqualität berücksichtigen. Zu restriktive Regeln können Signalisierung oder Medienströme blockieren und sich wie ein Telefoniefehler darstellen.
Verschlüsselung schützt Gespräche und Anmeldedaten auf dem Übertragungsweg. Je nach Plattform kommen etwa TLS für die Signalisierung und SRTP für die Sprachdaten zum Einsatz. Ob und wie diese Verfahren eingerichtet werden können, hängt von Telefonanlage, Endgeräten, SIP-Trunk und Netzdesign ab. Entscheidend ist die durchgängige Betrachtung: Verschlüsselung hilft nur begrenzt, wenn ein Endgerät kompromittiert ist oder ein Administrationskonto offenliegt.
Für Standorte mit hohen Verfügbarkeitsanforderungen ist zudem die Internetanbindung Teil des Sicherheitskonzepts. Eine zweite Leitung über einen anderen Zugangsweg, beispielsweise Glasfaser plus Mobilfunk oder Richtfunk, kann Ausfälle abfedern. SD-WAN- oder Failover-Konzepte sorgen dafür, dass kritische Dienste bei Störungen automatisch über den verfügbaren Weg laufen. Redundanz kostet, aber sie ist oft günstiger als ein mehrstündiger Ausfall des Kundenservice.
Maßnahmen, die im Betrieb wirklich Wirkung zeigen
Technische Schutzmaßnahmen entfalten ihren Wert erst im laufenden Betrieb. Updates für Telefonanlage, Session Border Controller, Router, Firewalls und Endgeräte sollten planbar eingespielt werden. Nicht jedes Update muss sofort produktiv gehen, doch kritische Sicherheitslücken dürfen nicht über Monate offenbleiben.
Ebenso wichtig ist das Monitoring. Auffällige Gesprächsmuster – etwa eine hohe Zahl internationaler Gespräche nachts, ungewöhnlich viele fehlgeschlagene Registrierungen oder plötzliches Anrufvolumen – sollten automatisiert gemeldet werden. Für Kostenrisiken helfen Gesprächslimits, Budgetgrenzen und Sperrmechanismen. Ein Limit sollte dabei zum Geschäft passen: Für eine Notfallhotline kann eine starre Sperre problematisch sein, während sie bei einer normalen Büro-Nebenstelle sinnvoll sein kann.
Folgende Maßnahmen bilden in vielen Unternehmen eine belastbare Grundlage:
- individuelle, starke Zugangsdaten und Mehrfaktor-Authentifizierung für administrative Konten;
- klar begrenzte Rollen, Wahlrechte und Freigaben für internationale oder kostenintensive Ziele;
- verschlüsselte Signalisierung und Sprachübertragung, soweit Plattform und Endgeräte dies unterstützen;
- getrennte Netzwerksegmente sowie restriktive Firewall-Regeln für Telefoniekomponenten;
- regelmäßige Updates, Konfigurationsprüfungen und dokumentierte Änderungen;
- Alarmierungen bei verdächtigen Anrufmustern, Registrierungen und Kostenentwicklungen;
- redundante Anbindungen und getestete Umschaltverfahren für kritische Standorte.
Die Liste ersetzt keine individuelle Planung. Eine cloudbasierte Microsoft-Teams-Telefonie benötigt andere Prüfungen als eine 3CX-Instanz im eigenen Rechenzentrum oder eine klassische Cloud-PBX. Dennoch gilt in jedem Modell: Zuständigkeiten, Sicherheitsgrenzen und Eskalationswege müssen eindeutig sein.
Der Notfallplan gehört zur VoIP Sicherheit
Auch gut geschützte Systeme können ausfallen oder angegriffen werden. Dann zählt, ob Mitarbeitende wissen, was zu tun ist. Wer sperrt bei Verdacht auf Toll Fraud betroffene Nebenstellen oder den SIP-Trunk? Wer informiert Provider, Fachabteilung und Geschäftsführung? Welche Ersatznummern oder Ausweichwege stehen für den Kundenservice bereit?
Ein praxistauglicher Notfallplan muss nicht kompliziert sein. Er sollte Ansprechpartner, Entscheidungsbefugnisse, technische Schritte und Kommunikationswege festhalten. Testen Sie den Plan mindestens einmal: Lassen sich Anrufe umleiten? Funktioniert die Mobilfunk-Fallback-Lösung? Sind Zugangsdaten für den Notfall sicher verfügbar? Erst ein Test zeigt, ob eine theoretische Maßnahme im entscheidenden Moment trägt.
Für viele IT-Teams ist außerdem die Betriebsverantwortung der Engpass. Telefonie, WAN, Firewall, Cloud-Plattform und Endgeräte werden häufig von unterschiedlichen Stellen betreut. Genau an diesen Übergängen bleiben Warnmeldungen liegen oder Änderungen werden nicht abgestimmt. Ein Managed-Service-Modell mit zentraler Koordination kann hier entlasten – vorausgesetzt, Serviceumfang, Reaktionszeiten und Verantwortlichkeiten sind konkret vereinbart.
Sicherheit als planbare Betriebsaufgabe
VoIP Sicherheit ist kein Projekt, das nach der Inbetriebnahme erledigt ist. Neue Standorte, weitere Rufnummern, hybride Arbeitsplätze oder eine geänderte Bedrohungslage verändern die Anforderungen laufend. Deshalb sollten Unternehmen ihre Telefonie mindestens bei größeren Änderungen gezielt prüfen lassen: Welche Zugänge existieren? Welche Rufrechte sind noch nötig? Sind Updates, Backups und Alarmierungen nachvollziehbar geregelt?
Der richtige nächste Schritt ist eine Bestandsaufnahme entlang Ihres tatsächlichen Kommunikationsbetriebs. Wenn klar ist, welche Gespräche kritisch sind, welche Standorte erreichbar bleiben müssen und wer den Betrieb verantwortet, lassen sich Schutzmaßnahmen wirtschaftlich priorisieren. So bleibt Telefonie das, was sie sein soll: ein verlässlicher Kanal für Menschen statt ein Risiko, das erst im Störungsfall sichtbar wird.